23.09.26
Argomenti correlati
CybercrimeIsraele
Sorveglianza
In Italia c’è un’azienda in grado di sviluppare il Sacro Graal delle cyber armi: codici informatici che sfruttano le vulnerabilità di computer e smartphone per spiare un bersaglio. Questa azienda si chiama Dataflow Security.
Fondata nel 2019 da Luca Todesco, hacker prodigio che all’epoca aveva appena 22 anni, in poco tempo è diventata uno degli attori più quotati di un mercato che vale milioni di euro e ha come principali acquirenti governi, agenzie di intelligence e sviluppatori di spyware, i software spia. Una scalata che, come ricostruisce oggi un’inchiesta di IrpiMedia, deve tanto a Israele.
È qui che la società italiana è riuscita a ritagliarsi uno spazio importante nel settore delle tecnologie informatiche d’attacco, un’industria strategica per il Paese mediorientale. Per avere la cifra della sua rilevanza basta un nome: Eyal Tsir Cohen, ex alto dirigente del Mossad, i servizi segreti esteri israeliani.
IrpiMedia ha scoperto che dal 31 dicembre scorso Tsir Cohen dirige due società controllate da Dataflow in Israele: DF Security Israel Ltd e Random Research Ltd.
L’inchiesta in breve
- Dataflow Security, fondata nel 2019 a Bassano del Grappa dall’hacker Luca Todesco, sviluppa exploit per colpire computer e smartphone. In tre anni ha fatturato quasi 63 milioni di euro, soprattutto fuori dall’Ue
- L’azienda ha costruito un asse stretto con Israele. Dal 31 dicembre le sue due controllate locali sono guidate da Eyal Tsir Cohen, ex alto dirigente del Mossad e nel 2025 candidato alla guida dello Shin Bet
- Nella società compaiono ex membri di unità militari e di intelligence israeliane, oltre a ex dipendenti del colosso Nso Group, già sotto accusa per abusi commessi con i suoi software
- Dataflow si presenta come un fornitore “etico” e dice di operare solo in contesti democratici. Ma, spiegano gli esperti, dopo la vendita di un exploit il produttore perde quasi del tutto il controllo su come verrà usato
- In Italia resta opaco anche il sistema delle esportazioni: Uama dice di non rilasciare nuove licenze verso Israele, ma non chiarisce la sorte di quelle già concesse. E ha negato a IrpiMedia dati specifici su Dataflow e dati nazionali aggregati
A marzo del 2025 il premier Benjamin Netanyahu l’aveva inserito nella rosa dei papabili candidati alla guida dello Shin Bet, l’intelligence interna. «Il candidato che appoggia l’occupazione militare a Gaza»: così lo presentava Kan.org, il sito dell’emittente pubblica israeliana Kan, ricostruendo le sue posizioni favorevoli alla sospensione degli aiuti umanitari e a una maggiore pressione militare sulla Striscia.
Una candidatura sostenuta pubblicamente anche da Amir Avivi, ex generale di brigata e presidente dell’Israel Defense and Security Forum, movimento sionista che dichiara di rappresentare 55mila ufficiali ed ex membri degli apparati di sicurezza israeliani e promuove il pieno controllo militare di Israele sulla Cisgiordania.
E di cui, dichiarava Avivi, farebbe parte lo stesso Tsir Cohen. Alla guida dello Shin Bet Tsir Cohen non arriverà, finendo invece nell’organico della società nata a Bassano del Grappa, in Veneto.
Anche se Dataflow dichiara di «operare in contesti pienamente democratici» e questa inchiesta non ha documentato abusi commessi attraverso i suoi prodotti – peraltro molto difficili da individuare in questo settore –, i legami delle sue controllate con i vertici dell’intelligence israeliana sollevano interrogativi sulla loro effettiva indipendenza.
Gli esperti sentiti da IrpiMedia descrivono come molto stretto il rapporto che esiste in Israele tra apparati statali e imprese private che sviluppano tecnologie offensive. Una relazione ancora più controversa alla luce dell’uso massiccio che le autorità di Tel Aviv hanno fatto di queste tecnologie per sorvegliare la popolazione palestinese.
Il ruolo dell’industria cyber nel controllo dei territori occupati e nelle operazioni militari a Gaza è stato documentato, da prospettive diverse, nel libro-inchiesta The Palestine Laboratory di Antony Loewenstein, nel rapporto della relatrice speciale delle Nazioni Unite Francesca Albanese e, più di recente, in Naza, il documentario che raccoglie le testimonianze di soldati e membri dell’intelligence israeliana sui sistemi utilizzati per individuare e colpire gli obiettivi nella Striscia.
Secondo gli esperti del settore, inoltre, una volta vendute, queste capacità sfuggono al controllo dei produttori, che non hanno mezzi efficaci per impedire gli abusi.
Vulnerabilità e zero day, cosa sono
In gergo tecnico sono chiamate zero day le vulnerabilità informatiche scoperte da un ricercatore ma non note al produttore di un dispositivo, e che pertanto non può nemmeno correggerle. Lo strumento tecnico che permette di utilizzarle è conosciuto come exploit e consiste in un software che consente a un attaccante di ottenere il controllo da remoto del bersaglio informatico, sia esso uno smartphone, un computer o un assistente vocale.
Ad alcuni di questi exploit, per funzionare, occorre che la vittima compia un’azione attiva, anche a sua insaputa, per esempio aprendo un allegato o cliccando su un link. Poi ci sono i cosiddetti zero click, che non richiedono alcuna azione da parte del bersaglio: un messaggio ricevuto sul telefono può essere sufficiente a compromettere il dispositivo del bersaglio senza che questi abbia alcun modo di accorgersene. Questa capacità di mantenere l’attacco nascosto è particolarmente importante nelle operazioni di sorveglianza.
Gli exploit zero click sono tra i prodotti più ricercati e costosi del mercato. Tanto più se lasciano poche tracce. Secondo due fonti di IrpiMedia del settore, un singolo zero click per iPhone può valere tra i due e i tre milioni di dollari. Oggi per attaccare un dispositivo possono servire più exploit.
«Gli sviluppatori e i broker di exploit (i codici che permettono di penetrare nei dispositivi, ndr) contribuiscono ad alimentare gli abusi di spyware, ma l’industria rimane una scatola nera. Anche quando troviamo uno spyware sul telefono di qualcuno, raramente sappiamo chi abbia venduto il codice utilizzato per infettare il dispositivo», commenta John Scott-Railton, ricercatore del Citizen Lab, il gruppo di ricerca dell’Università di Toronto che negli ultimi anni ha documentato la presenza di spyware sui telefoni di giornalisti e attivisti in tutto il mondo.
«Dopo la vendita, in genere il fornitore non ha alcun controllo su ciò che accade in seguito. Consegna il codice al cliente e non vede come viene utilizzato. Se Dataflow sostiene di essere diversa dal resto del settore, dovrebbe dimostrarlo aprendo le proprie pratiche commerciali a verifiche e supervisioni esterne».
L’hacker prodigio italiano che piace agli 007
La sede di Dataflow si trova in un anonimo palazzo del centro storico di Bassano del Grappa, a due passi dalle rive del Brenta. Ne segnala la presenza solo una piccola etichetta di carta accanto al citofono. Ma l’apparenza inganna.
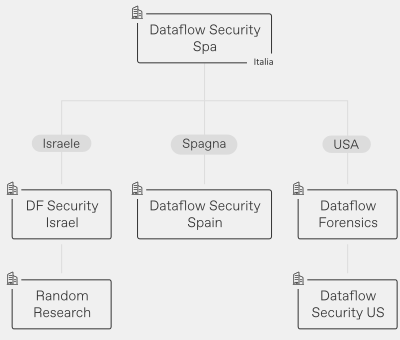
Oggi l’azienda conta cinque controllate all’estero: oltre alle due già menzionate in Israele, una in Spagna e due negli Stati Uniti. Negli ultimi tre anni ha fatturato nel complesso quasi 63 milioni di euro, di cui circa il 63 per cento al di fuori dell’Unione europea e appena l’11 per cento in Italia.
Le società controllate da Dataflow
Oggi l’azienda conta cinque controllate all’estero: due in Israele, una in Spagna e due negli Stati Uniti
Una proiezione internazionale che emerge anche dalla rete di consulenti che collega Dataflow agli apparati di sicurezza europei e statunitensi: Rob Bertholee, ex capo dei servizi segreti olandesi; Ralph Goff, veterano della Cia, l’agenzia di intelligence estera degli Stati Uniti; e Robin Louise Fontes, ex vicecomandante generale per le operazioni dell’Us Army Cyber Command, il comando dell’esercito statunitense che conduce operazioni informatiche.
L’ultimo successo internazionale dell’azienda, che IrpiMedia è riuscito a ricostruire tramite fonti pubbliche, risale al 20 aprile 2026, quando è entrata nella filiera di un progetto di ricerca finanziato dall’Air Force, l’aeronautica militare statunitense: Parsons Government Services, colosso americano della difesa e dell’ingegneria, le ha assegnato un subappalto da 122.500 dollari per la fornitura di un software.
Un’ascesa incredibile se si pensa che, sulla carta, Dataflow nasce nel luglio del 2019 con un capitale di appena 2.500 euro e un solo socio: Luca Todesco. Scavando nella storia di questa startup, però, l’asse Italia-Israele emerge fin dagli albori, per poi diventare sempre più stretto man mano che il giro d’affari si allarga.
In Italia c’è la mente tecnica dell’azienda: Luca Todesco, conosciuto online negli ambienti hacker con il nickname di “qwertyoruiop”. La sua specialità è trovare vulnerabilità nei software, soprattutto quelli di Apple, considerati tra i più difficili da violare, e sviluppare i codici capaci di sfruttarle.
Un enfant prodige che si fa notare nel 2016, quando su X, allora Twitter, pubblica un video in cui dimostra di riuscire ad aggirare le restrizioni del più recente iPhone sul mercato e a installare software non autorizzato sul dispositivo.
Un anno dopo l’edizione internazionale di Forbes lo inserisce nella lista europea dei “30 Under 30 della tecnologia europea”, descrivendolo, a 19 anni, come «uno degli hacker di iPhone più conosciuti al mondo». È sulle capacità di Todesco che Dataflow costruisce il suo business. Un mercato che il giovane hacker aveva già iniziato a far fruttare a Timișoara, in Romania.
Qui, secondo i documenti ottenuti da IrpiMedia, è stato amministratore di quattro aziende di consulenza e sviluppo software che, tra il 2017 e il 2022, hanno registrato utili netti complessivi per circa 6,32 milioni di euro.
Sostienici e partecipa a MyIrpi
Regala l’adesione a MyIrpi+
e ricevi in omaggio la nostra T-shirt IrpiMedia.
Diventa una fonte.
Con IrpiLeaks puoi comunicare con noi in sicurezza.
Un’attività che Todesco ha poi deciso di trasformare in un laboratorio più strutturato, quando “bucare” i sistemi Apple è diventato più complesso, richiedendo il lavoro di un team. «Così è nata Dataflow», ha raccontato lui stesso in una presentazione a PoC 2024, conferenza di cybersicurezza che si tiene ogni anno a Seul, in Corea del Sud.
L’asse Italia-Israele
Nel 2020 arriva l’investimento di Ofer Cohen (non imparentato con il già citato Tsir Cohen), che ha un profilo molto diverso da quello del giovane hacker. Su LinkedIn vanta un passato nel Mamram, l’unità dell’esercito israeliano che gestisce sistemi informatici e comunicazioni, prima di diventare un imprenditore seriale nel settore cyber.
Undici mesi dopo la nascita di Dataflow, Cohen ha acquisito il 22,62 per cento della società. E da allora ne è il secondo maggiore azionista dopo Todesco. Non è forse un caso che, descrivendo l’azienda, il sito ufficiale di Dataflow indichi il 2020, e non il 2019, come suo anno di nascita.
È il nome di Cohen a comparire come referente e managing partner di Dataflow Security US, controllata statunitense di Dataflow, su Sam.gov: il database federale a cui le aziende devono registrarsi per concorrere ad appalti e contratti pubblici del governo americano. Ed è sempre Cohen, nel 2023, ad aprire le due controllate israeliane dell’azienda, DF Security Israel e Random Research, che oggi fanno base a Herzliya: uno dei poli logistici dell’industria della sorveglianza.
Random Research ha due soci diversi rispetto a DF Security. Il primo è lo stesso Ofer Cohen che in Random Research, a differenza di Todesco, detiene anche una partecipazione personale, oltre quella indiretta attraverso la casa madre italiana.
Il secondo ha fatto il proprio ingresso poche settimane dopo la nomina di Tsir Cohen a direttore, ma la sua identità rimane schermata dietro un fiduciario: Sagi Ra’anan, un partner dello studio israeliano Herzog Fox & Neeman, specializzato in sicurezza nazionale, controlli sulle esportazioni, commercio militare e sanzioni internazionali.
Altri soci, con quote minoritarie, sono Bar Avraham Matityahu che, secondo il suo profilo LinkedIn, ha passato più di sei anni nell’Unità 8200, il reparto tecnologico dell’intelligence militare israeliana, e Itay Rotem che dichiara di aver lavorato come sviluppatore per la stessa unità.
Dataflow ha anche attirato personale proveniente dall’industria degli spyware. In particolare da Nso Group, un colosso israeliano del settore che negli ultimi anni è finito sotto accusa per gli abusi commessi attraverso i suoi software spia, trovati sui telefoni di giornalisti e attivisti in tutto il mondo.
Secondo quanto ricostruito da IrpiMedia, al momento Dataflow conta tra i suoi lavoratori almeno sei ex dipendenti di Nso Group. Come Korin Shapira Sharir, che per entrambe le società si è occupata del brand, e Itzik Kauffman, diventato responsabile di un team di ricerca e sviluppo dell’azienda italiana dopo aver lavorato per Nso tre anni e mezzo.
Una fonte che lavora nel settore in Israele, e ha accettato di parlare con IrpiMedia sotto garanzia di anonimato, conferma che «Dataflow è diventata un ingranaggio indispensabile della macchina israeliana di ricerca e sviluppo nel settore cyber offensivo, lavorando fianco a fianco con le autorità locali».
Il suo punto di forza, secondo l’esperto, è il modello di business. «A differenza delle società che offrono piattaforme di sorveglianza complete e pronte all’uso, Dataflow si concentra soprattutto sullo sviluppo di un loro componente (quello che permette di sferrare l’attacco, ndr). Una strategia che la distingue dagli operatori più grandi e più esposti agli attacchi mediatici, rendendola attraente sia per i clienti sia per il personale», spiega la fonte.
La promessa etica
Negli ultimi anni il mercato delle vulnerabilità informatiche ha subito una profonda trasformazione: le trattative segrete tra gruppi di hacker, aziende e governi hanno lasciato via via spazio a un’industria sempre più organizzata e meno nascosta. Seppure non priva, a propria volta, di falle.
«Quando si maneggiano strumenti così pericolosi e delicati, bisogna adottare un approccio diretto all’analisi e alla gestione dei rischi, valutando di volta in volta le capacità delle vulnerabilità, ma anche il quadro geopolitico e i Paesi di destinazione. Un approccio necessario che nel settore non è molto condiviso né premiato», dice Andrea Zapparoli Manzoni, ex amministratore delegato di Crowdfense, piattaforma con base a Dubai che mette in contatto ricercatori di tecnologie offensive e clienti.
In questo contesto, Dataflow si presenta come un fornitore “etico”. Una reputazione che sta molto a cuore allo stesso Todesco. Secondo due fonti a conoscenza delle attività dell’azienda, che hanno accetto di parlare con IrpiMedia sotto garanzia di anonimato, l’ambizione sarebbe quella di «diventare la nuova Nso».
Fino a tre mesi fa, l’hacker gestiva su Mastodon un canale parodia dedicato proprio a Nso Group, dove ha più volte condannato gli abusi e discusso le responsabilità dei fornitori. Questo canale è diventato irraggiungibile a metà giugno 2026, dopo che IrpiMedia ha contattato Dataflow per chiedere chiarimenti sulla natura dei propri affari. Ma alcuni screenshot sono stati salvati prima.
Nel febbraio del 2025, commentando la notizia che la società di spyware Paragon avrebbe interrotto i rapporti con il governo italiano dopo il ritrovamento dei software spia sui telefoni di giornalisti e attivisti, Luca Todesco scriveva: «Questo è il modo in cui l’industria dovrebbe reagire di fronte a un uso improprio».
«Detestiamo gli abusi (…), ma personalmente, da parte degli interlocutori della difesa, non ho visto altro che ironia, ostruzionismo o demonizzazione. Non deve per forza essere così», aveva già detto nel 2024, precisando: «Da tempo operiamo sulla base di una rigorosa lista di soggetti autorizzati e stiamo eliminando in modo aggressivo quasi tutte le aziende private dalla nostra clientela».
Affermazioni che, però, è impossibile verificare in modo indipendente. L’Unità per le autorizzazioni dei materiali di armamento (Uama), organo del ministero degli Esteri che rilascia le licenze di esportazione per le tecnologie di intrusione informatica, ha più volte respinto le richieste di accesso civico presentate da IrpiMedia tra gennaio e aprile per ottenere il numero di autorizzazioni concesse a Dataflow e verso quali Paesi.
Per approfondire
Inoltre, le operazioni di Dataflow in Israele, e in particolare i suoi stretti rapporti con gli apparati di intelligence, sollevano preoccupazioni. Nel Paese, le società che lavorano nel settore delle tecnologie offensive, come Dataflow, «anche se sono private, operano sotto il controllo del ministero israeliano della Difesa», spiega a IrpiMedia l’avvocato israeliano per i diritti umani Eitay Mack.
Il giornalista Antony Loewenstein aggiunge che «molte di queste aziende sono indipendenti di nome, ma nei fatti sono molto vicine allo Stato». Una dinamica precedente al 7 ottobre 2023, quando Hamas ha sferrato il suo attacco contro Israele, ma «che è diventata ancora più evidente dopo. Lo Stato israeliano ha iniziato a reclutare aziende private per affrontare le sfide militari e tecnologiche», dice Loewenstein a IrpiMedia.
Cyber armi, il buco nero delle esportazioni italiane
L’Italia non rilascia nuove licenze per esportare verso Israele tecnologie di intrusione informatica. Lo ha affermato l’Uama, l’Unità del ministero degli Esteri che autorizza l’esportazione di materiali d’armamento e beni a duplice uso (tra cui le tecnologie in questione), rispondendo a una domanda nel merito inviata via email da IrpiMedia.
L’Autorità non ha però chiarito che cosa accada alle licenze già concesse in passato e ancora valide: se possano continuare a essere utilizzate oppure siano state sospese, revocate o sottoposte a restrizioni. È solo uno dei punti oscuri di un settore nel quale la trasparenza pubblica è persino più limitata che nell’industria convenzionale degli armamenti.
Per le esportazioni di armi, infatti, l’Italia pubblica almeno informazioni parziali su Paesi di destinazione, categorie, valori e società coinvolte. Per i prodotti di cybersorveglianza non esiste nulla di equivalente: vengono negati persino i totali nazionali. Gli unici dati disponibili sono aggregati a livello europeo.
Ma le informazioni non possono essere incrociate: non è possibile risalire quali siano i paesi di destinazione delle tecnologie italiane. Rispondendo alle richieste di accesso civico di IrpiMedia, Uama ha negato sia informazioni specifiche su Dataflow sia dati nazionali, anche aggregati, rispondendo che «la natura stessa dei dati richiesti — anche quando aggregati — è tale che un oscuramento selettivo non può eliminare il rischio di danno», perché la combinazione di prodotto, anno, destinazione e valore economico consentirebbe comunque di identificare operatori specifici.
L’Uama ha sostenuto inoltre che la divulgazione rivelerebbe valutazioni di politica estera e «comprometterebbe […] la riservatezza e i delicati equilibri attraverso i quali devono essere condotte le relazioni tra Stati, minando la fiducia reciproca nel contesto internazionale».
IrpiMedia ha chiesto a Dataflow di chiarire i suoi rapporti con l’intelligence israeliana e con il più ampio ecosistema della cybersorveglianza del Paese, come selezioni i propri clienti e quali garanzie tecniche utilizzi per prevenire gli abusi. L’azienda non ha risposto nel merito.
«Pur condividendo lo spirito di ricerca che anima il vostro lavoro, siamo vincolati da obblighi contrattuali, normativi e di riservatezza che non ci consentono di rispondere nel dettaglio. Molte delle informazioni possono essere condivise, nei limiti imposti dalla normativa, esclusivamente con gli utilizzatori finali dei nostri prodotti o con le autorità preposte», spiega la società in una nota, aggiungendo: «Escludiamo chiunque non sia in grado di offrire solide garanzie di operare in contesti pienamente democratici e nel pieno rispetto dei diritti fondamentali. Lavoriamo solo con soggetti che utilizzano i nostri prodotti a tutela della collettività, e tutti i contratti prevedono specifici vincoli in questo senso. Quando sono emersi sospetti di utilizzo non conforme, si è proceduto all’immediata interruzione del rapporto, indipendentemente dall’entità della commessa e dal profilo del cliente».
Tuttavia, secondo due ex venditori di tecnologie offensive che hanno parlato con IrpiMedia, non esiste oggi un metodo capace di impedire con certezza un utilizzo improprio di questi strumenti, una volta che vengono comprati.
«Vendi la tecnologia a qualcuno che ne ha bisogno, poi ne ha bisogno un suo partner, così all’improvviso si trova da un’altra parte e tu non hai alcun modo di controllarla», spiega Adriel Desautels, fondatore della società statunitense di cybersicurezza Netragard, un tempo tra le più note nella ricerca delle vulnerabilità e nello sviluppo dei codici in grado di sfruttarle. Desautels il problema lo conosce bene.
Nel 2015 ha venduto una di queste capacità all’azienda italiana di spyware Hacking Team, poi finita sotto accusa per aver fornito i propri prodotti a governi non democratici. Dopo la scoperta, Desautels ha lasciato il settore e non ha intenzione di fare marcia indietro «a meno che un miracolo non produca un quadro internazionale applicabile che risolva il problema».
Viceversa, «gli abusi continueranno. Non puoi controllare quello che fanno le forze dell’ordine o una di queste agenzie», avverte il ricercatore. Anche se in teoria queste tecnologie possono essere riconosciute attraverso una sorta di impronta e quindi tracciate, secondo Desautels questo controllo tecnico serve a poco in assenza di regole vincolanti.
A una conclusione simile arriva Zapparoli Manzoni. «Una condotta etica, intesa come corretta gestione del rischio, non è di per sé difficile», sostiene. Il limite principale è che i controlli di un’azienda possono funzionare solo prima che il software venga venduto: «Una volta consegnata la capacità, il controllo è completamente perso, fino a quando si scoprono gli abusi».
C’è anche una forte componente soggettiva, da considerare. «Questi strumenti – conclude Desautels – sono necessari e, nelle mani giuste, producono risultati davvero positivi. Il problema è che l’espressione “mani giuste” è del tutto soggettiva. Dipende dalla squadra in cui giochi, dal governo a cui rispondi, e da quello che consideri un bersaglio legittimo. L’intercettazione legale in un Paese è la repressione politica in un altro. È un problema irrisolvibile alla radice, perché la tecnologia in sé è neutra e l’etica dipende interamente dalle persone che la possiedono».
Rosita Rijtano è Bertha Challenge Fellow 2026. Questa inchiesta è stata realizzata con il supporto della Bertha Challenge Fellowship.
Le inchieste e gli eventi di IrpiMedia sono anche su WhatsApp. Clicca qui per iscriverti e restare sempre aggiornat*. Ricordati di scegliere “Iscriviti” e di attivare le notifiche.